
摘要: n8n MCP Server 已经可以让 Claude Code、Codex、Gemini CLI、Cursor 等 MCP 客户端直接生成、校验、测试、执行、读取执行结果并局部修复 n8n Workflow。真正可靠的自动修复链路不是“Agent 看到报错后直接改生产”,而是 Generate → Validate → Test/Execute → Logs → Repair → Regression → Approve:先用 Workflow SDK 生成代码,调用 validate_workflow,再用 pin data 隔离外部副作用;只有测试通过、差异审查完成,才允许执行或更新已授权的 Workflow。本文依据 2026 年 9 月 n8n 官方文档,给出连接配置、工具顺序、可复制的 Agent 指令、故障修复案例、权限模型、回滚与审计方案。
核心结论
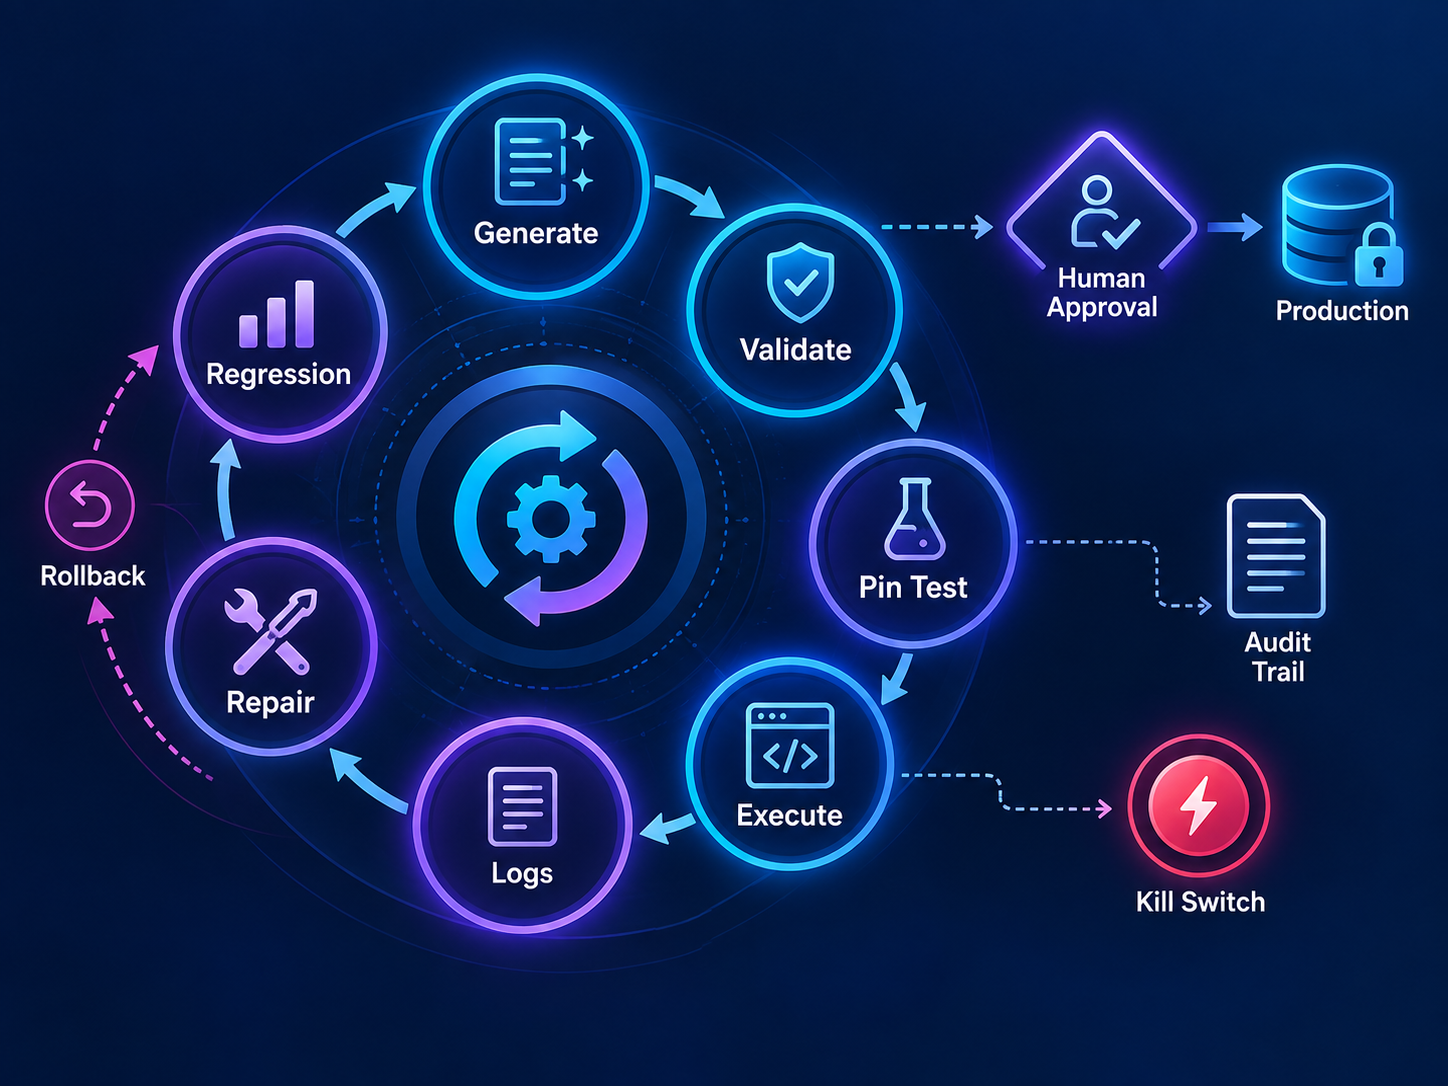
n8n MCP Server 可以构建一条自动修复 Workflow 的闭环,但不能把“自动修复”理解为无限权限的生产自治。最稳妥的落地是:MCP 客户端生成或读取 Workflow,先做 schema 与工作流级校验,用模拟数据执行,读取最小必要日志,提出原子化局部补丁,回归测试后由人批准发布。
- 值得使用: 对频繁创建、维护和排错 n8n Workflow 的开发者、自动化团队和企业平台团队,它可以减少手动拖节点、查参数和反复切换界面的时间。
- 版本要求: 工作流代码校验、创建和更新工具从 n8n 2.12.0 起提供;构建/编辑能力从 2.13 起成为官方 MCP 构建路径;不同工具有各自最低版本,需按官方工具参考逐项核对。
- 关键安全边界:
validate_node_config只校验节点参数 schema,不检查连接、触发器、凭据是否存在;真实执行前必须再做工作流级验证和隔离测试。 - 执行建议: 优先
test_workflow+ pin data;只有需要验证真实凭据、真实 API 或发布版本时才调用execute_workflow,且默认 manual/staging。 - 修复建议: 使用
update_workflow的原子化局部 operations,并保存版本、限制操作数、审查差异;涉及发送、删除、付款、发布、权限或生产数据库时强制人工审批。
n8n MCP Server 自动修复是什么
n8n 的 instance-level MCP Server 会向 MCP 客户端暴露 Workflow 管理、构建、执行、Agent 管理和 Data Table 工具。客户端可以是 Claude Desktop、Claude Code、Codex、Gemini CLI、Cursor、VS Code 或自定义 Agent。连接后,AI 不只是回答“该怎么搭”,而是能在你授权的 n8n 实例内创建和修改工作流。官方文档明确说明,MCP 客户端可以从描述创建新 Workflow、编辑现有 Workflow、运行测试、查看结果并在同一对话中继续 refine。
这里要区分三类 MCP 能力:
| 能力 | 作用范围 | 适合场景 | 主要风险 |
|---|---|---|---|
| Instance-level MCP | 实例统一入口,可搜索、构建、编辑和执行获授权 Workflow | Coding Agent 自动搭建与维护 | 权限面较大,必须细分授权 |
| MCP Server Trigger 节点 | 单个 Workflow 对外暴露自定义工具 | 对外提供受控业务工具 | 工具参数和返回值需严格校验 |
| MCP Client Tool 节点 | n8n Workflow 调用外部 MCP Server | Agent 调用第三方工具 | 上游供应链、Prompt Injection、网络出口 |
本文讨论第一种:让外部 Coding Agent 通过 instance-level MCP 管理 n8n。不要把 MCP Server Trigger 当成实例管理入口,也不要把“能够发现 Workflow”误认为“可以读取和修改所有 Workflow”。n8n 要求先开启实例级 MCP,再针对 Workflow、项目或文件夹配置暴露范围;完整读取、执行或修改需要明确授权。
官方工具如何组成 Generate → Validate → Execute → Logs → Repair
一条完整链路可以映射到官方工具:
| 阶段 | 推荐工具 | 关键输出 | 放行条件 |
|---|---|---|---|
| Generate | 获取节点 schema、生成 Workflow SDK 代码 | TypeScript/JavaScript Workflow code | 不含真实密钥;目标项目已确认 |
| Validate | validate_node_config、validate_workflow |
errors、warnings、hint、nodeCount | errors 为 0;warnings 已评估 |
| Create/Update | create_workflow_from_code、update_workflow |
workflowId、原子化变更结果 | 仅 dev/staging;差异可审查 |
| Safe Test | prepare_workflow_pin_data、test_workflow |
executionId、status、error | 无真实外部副作用;测试集通过 |
| Execute | execute_workflow |
executionId、started/error | 明确 manual/production;批准后执行 |
| Logs | get_workflow_execution、search_workflow_executions |
status、timing、节点数据 | 默认只取 metadata,按节点最小化读取 |
| Repair | update_workflow |
1–100 个有序局部 operations | 补丁原子化;可回滚;再次 Validate/Test |
validate_workflow 会解析 Workflow SDK 代码并检查错误,官方要求在 create_workflow_from_code 或 update_workflow 前调用;即使 valid=true,仍可能存在 warnings。 update_workflow 从 n8n 2.20.0 起采用有序局部更新,整个 batch 原子执行:任一 operation 失败,就不保存任何变更。 这正适合做可控修复,但原子性只保证“全成或全败”,不保证业务逻辑正确。
第一步:启用 MCP 并选择 OAuth 或 API Key
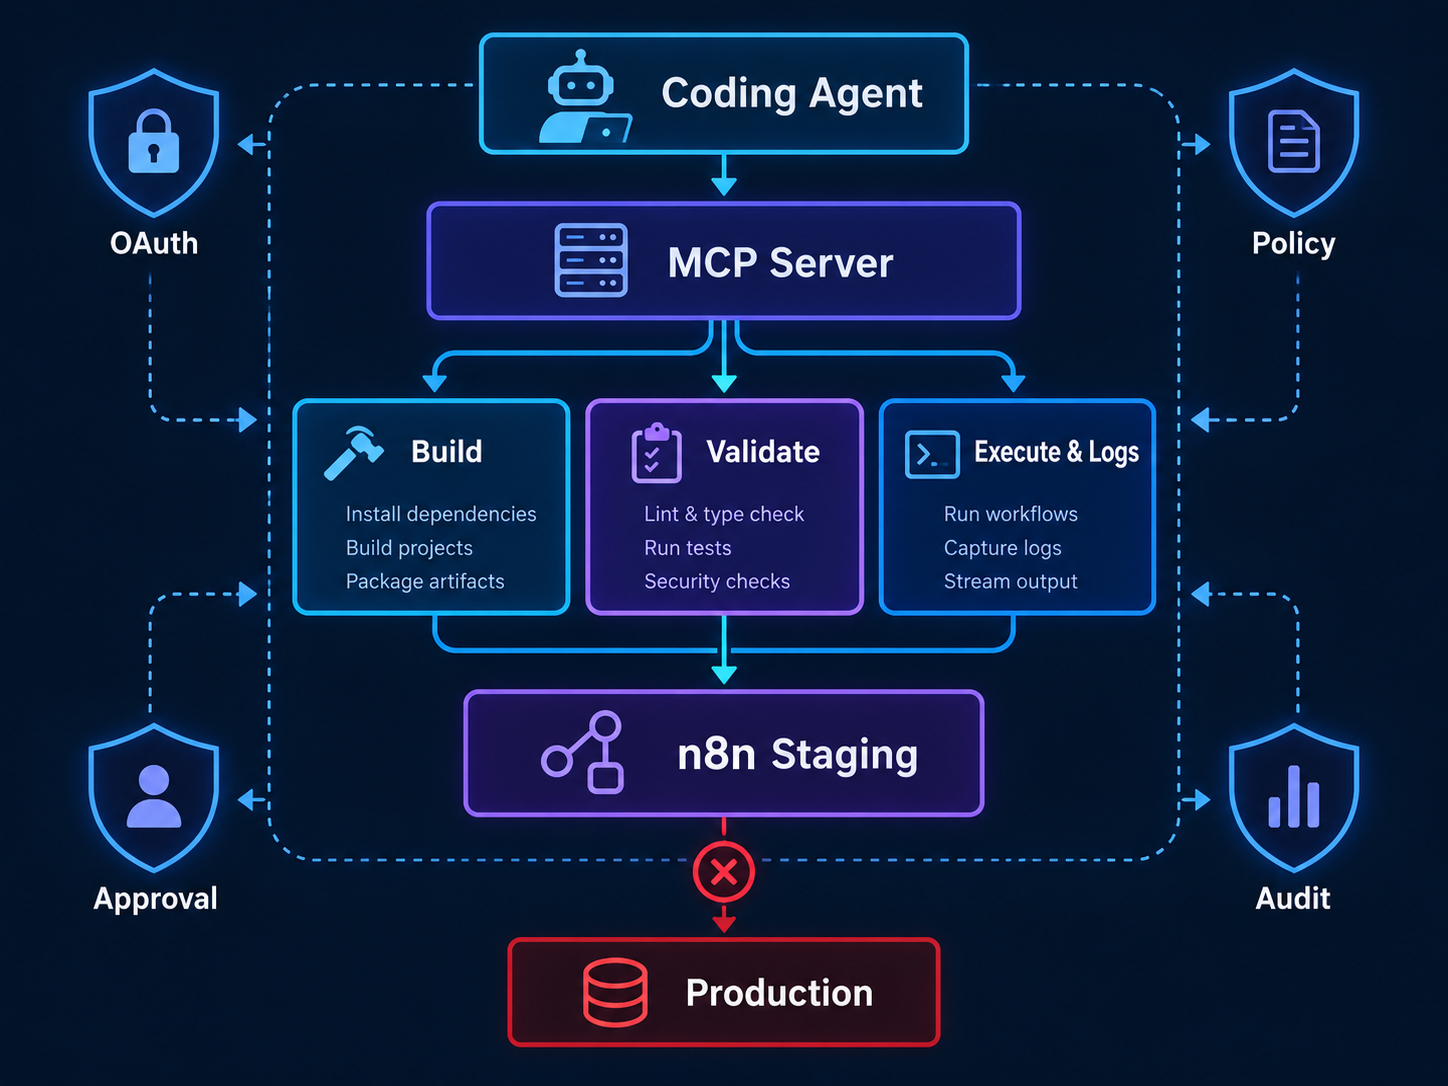
管理员在 Settings → Instance-level MCP 开启实例级 MCP,然后从 Connect a client 获取以 /mcp-server/http 结尾的 Server URL。官方推荐 OAuth;CLI、Web 和 IDE 客户端都有对应连接方式。OAuth 客户端可以按授予的权限只读、创建或运行,并可在 Connected clients 中查看和撤销。
操作步骤:
- 在 staging 实例升级到满足所需工具的稳定版本,不要先在生产实验。
- 进入 Settings → Instance-level MCP,启用 MCP。
- 选择 OAuth(推荐);只有客户端不支持或受控 CLI 场景才考虑 API key。
- 为客户端授予完成任务所需的最小权限,不授予无关 credential、用户、项目或实例管理权限。
- 将测试 Workflow 或专用项目标记为 Available in MCP;不要一次暴露全部生产项目。
- 在客户端连接并完成 OAuth,验证只能看到授权范围。
- 建立撤销和密钥轮换流程;人员离岗、设备丢失或异常行为时立即 revoke。
如果使用 API key,n8n 会在 MCP 设置中生成与用户账户绑定的个人 access token,客户端通过 Authorization: Bearer 使用。Token 离开页面后只显示脱敏值;轮换新 token 会撤销旧 token。 示例只使用占位符:
{
  "mcpServers": {
    "n8n-staging": {
      "url": "https://YOUR_N8N_DOMAIN/mcp-server/http",
      "headers": {
        "Authorization": "Bearer YOUR_N8N_MCP_TOKEN"
      }
    }
  }
}
不要把配置文件提交到 Git,也不要在截图、文章、工单或 Agent 日志中留下 token。优先使用系统凭据存储、环境变量或受支持的 OAuth 流程。
第二步:用 n8n Skills 和明确约束生成 Workflow
n8n 官方指出,Coding Agent 虽然能通过 MCP 构建 Workflow,但并不会自动掌握 n8n 的表达式、节点配置、错误处理等惯例;官方 n8n Skills 为此提供能力模块与参考文档。 生成前应让 Agent 读取相应 skill,并在 prompt 中限定项目、触发器、数据、错误分支和禁止事项。
可复制的安全指令:
在项目 “MCP-Repair-Lab” 中生成一个未发布 Workflow:
Webhook 接收 order_id、email、amount;校验字段后写入测试 Data Table。
重复 order_id 必须返回 skipped;校验失败进入单独错误分支。
先生成 Workflow SDK 代码并调用 validate_workflow,不得创建或更新,直到我确认校验报告。
禁止使用 Execute Command、文件写入、任意 URL、删除操作和生产凭据。
不得自动发布、激活或执行 production mode。
提示词应明确“先校验,后创建”。若 Agent 找到多个同名项目,必须调用项目搜索并要求你澄清,不能猜 projectId。官方工具文档也要求目标项目有歧义时遵循 hint,不得自行选择。
第三步:双层校验,不把 schema 校验当成功能测试
validate_node_config 适合在组装完整 Workflow 之前校验一个或多个节点参数,最多可一次校验 50 个节点;但它明确不检查连接、必需输入、触发器、断开的节点或凭据是否存在。 因此建议采用两层:先校验节点,再调用 validate_workflow 校验完整代码。
验证结果应写入变更记录:
validation:
  workflow_valid: true
  node_count: 7
  errors: []
  warnings_reviewed:
    - code: YOUR_WARNING_CODE
      decision: accepted_or_fix
      owner: YOUR_REVIEWER
任何 valid=false 都必须根据 hint 修正后重新生成;valid=true 但存在 warning 时,要说明接受理由。校验不能证明外部 API 可用、凭据有权限、表达式对所有输入都正确,也不能证明不会重复写入。
第四步:先使用 pin data 做无副作用测试
prepare_workflow_pin_data 会返回需要模拟数据的节点及其 JSON Schema。test_workflow 使用 pin data 绕过触发器、凭据节点和 HTTP Request 的真实外部服务,逻辑节点仍正常执行;它同步等待结果,默认超时 300 秒,在支持版本中可提高到 3600 秒。
这一步非常关键,但存在一个容易忽略的边界:credential-free I/O 节点,例如 Execute Command 或文件读写,可能仍会真实执行。官方文档明确提醒这类节点不会因为 pin data 自动失效。 所以测试环境还必须使用容器沙箱、只读文件系统、非 root 用户和网络 egress allowlist。
建议测试集至少包括:
- 合法输入:创建一条期望记录。
- 缺少
order_id:进入校验错误分支。 amount类型错误:不得进入写入分支。- 重复
order_id:第二次返回skipped。 - 空数组与超大字段:行为可预测且有限制。
- 模拟第三方 429:只按策略重试,不无限循环。
- 模拟 500 与 timeout:进入错误工作流或告警分支。
- Prompt Injection 文本:不得改变目标 URL、凭据、节点或权限。
第五步:执行与读取日志时遵循最小数据原则
execute_workflow 根据 ID 启动 Workflow 并立即返回 executionId,不会等待完成;随后用 get_workflow_execution 查询状态。manual 模式测试当前版本,production 模式执行已发布的 active 版本。production 支持 Webhook、Chat、Form、Schedule Trigger;manual 还支持 Manual Trigger。
默认先用 manual,明确 triggerNodeName 和输入。多个可用 Trigger 时不要让 Agent 自行挑选;新版本会要求指定。多步骤表单和任何 human-in-the-loop 交互不支持这种执行路径,因此不能靠 execute_workflow 端到端验证所有交互式流程。
日志读取采用两阶段:先 includeData=false 获取状态和时间;只有失败时,再按 nodeNames 获取相关节点,并用 truncateData 限制数据量。官方工具支持这种最小化读取,避免把完整客户数据、附件和长模型输出送进 Agent 上下文。
故障分析提示词:
读取 executionId=YOUR_EXECUTION_ID 的 metadata,不获取完整数据。
如果 status=error,仅获取失败节点与其直接上游节点的数据,每节点最多 3 项。
输出:失败节点、错误分类、证据、最可能根因、最小修复方案、需要回归的用例。
不要修改 Workflow,不读取无关节点,不显示 token、邮箱正文或客户隐私字段。
第六步:用原子化局部更新执行 Repair
update_workflow 支持更新节点参数、设置某个参数、添加/删除/重命名节点、添加/删除连接、设置凭据引用和调整位置等操作。一个调用包含 1–100 个有序 operations,并以原子 batch 保存。
自动修复时应要求最小 diff:
仅修复 “Validate Order” 节点的 amount 类型校验和错误分支连接。
禁止更改 Webhook path、凭据、Data Table、Workflow 设置和 availableInMCP。
先输出拟执行的 update_workflow operations 与风险说明,等待人工确认。
确认后执行原子更新,随后重新调用 validate_workflow 与 test_workflow,运行全部 8 条回归用例。
任何新 warning、节点数量变化或外部 I/O 都视为失败并回滚。
“Repair 成功”的证据必须是:补丁已保存、校验通过、旧故障用例通过、正常用例未退化、没有新增未审 warning、执行数据与预期一致。不能只依据 Agent 的自然语言总结。
回滚、审计与 Kill Switch
自动修复进入团队环境后,回滚必须与更新同等重要。在首次修改前记录 Workflow ID、当前版本、节点/连接摘要、配置 hash 和可恢复的导出。若平台支持 Workflow history/Git 环境,把修复建立为新版本;若不支持,至少保留脱敏 JSON 和补丁 operations。
回滚触发条件包括:正常用例退化、错误率上升、外部调用异常增加、出现新权限、目标资源变化、费用突然上升、Agent 尝试修改未授权节点。Kill switch 可以是撤销 OAuth 客户端、轮换 API token、关闭实例级 MCP、取消 Workflow 的 Available in MCP 或禁用专用项目访问。
审计字段建议包含:操作者/Agent 身份、MCP 客户端、时间、Workflow ID、原版本、工具调用、补丁 operations、验证 warnings、测试 executionId、审批人、发布版本、回滚结果。不要记录明文密钥、完整请求正文或客户数据。
权限、隐私与 Prompt Injection 防护
OAuth 是推荐方式,因为可查看客户端权限并随时撤销。API key 与用户身份绑定,更要使用专用低权限用户和短期 token。官方说明 search_workflows 可以查看当前用户有权查看的 Workflow 预览,但完整数据、执行或修改仍依赖显式 MCP 暴露与权限。
不要打开“Auto-expose new workflows”作为默认生产策略。该功能从 n8n 2.36.0 起逐步推出,默认关闭,只影响之后创建的 Workflow。 企业更适合采用专用 staging project 和 allowlist。
Prompt Injection 可能来自 Webhook body、邮件、工单、网页、文档或执行日志。Agent 必须把它们当作数据,而不是工具指令。策略层应禁止日志内容决定 projectId、workflowId、credentialId、目标 URL、删除操作或 production mode。所有工具参数在调用前做 schema 与策略校验。
成本、性能和限制
n8n MCP 自身的具体商业可用性和套餐可能变化,本文不编造固定价格;以实例的 License 与官方定价页为准。实际总成本包括 n8n 执行额度、Coding Agent 模型 token、第三方 API、日志存储和人工审批。自动修复如果反复读取全量执行数据,会显著增加上下文与模型费用。
设置 Tool Budget:每次修复最多 1 次完整 Workflow 读取、2 次局部日志读取、3 轮补丁、8 条回归测试;超过阈值自动停止并转人工。为 Agent 设置 timeout、最大循环次数和调用速率。401/403、参数错误和策略拒绝不重试;429 与短暂 5xx 可有界重试并指数退避;写操作必须使用幂等键。
限制还包括:工具最低版本不同;多步骤表单和 HITL 无法通过 execute_workflow 完整模拟;pin data 不会禁用所有 credential-free I/O;Schema 验证无法发现全部业务错误;外部服务的真实认证与限流仍需受控集成测试。
想继续学习可以查看 AI Stack Nav 的 n8n MCP 教程检索 与 Workflow 自动修复检索。
企业落地蓝图:把自动修复拆成三种权限角色
企业环境不应让一个 Agent 同时拥有诊断、修改和发布权限。可以把链路拆成三个角色:Observer 只能搜索 Workflow、读取 metadata 和脱敏日志;Builder 可以在 staging 创建、校验、测试并提交局部补丁;Deployer 由人工或受控流水线担任,只能把已批准版本发布到生产。三个角色使用不同 OAuth client 或服务身份,审计系统用同一个变更单 ID 关联全部步骤。
Observer 发现失败后只生成 Incident,包括 executionId、失败节点、错误分类和脱敏证据。Builder 根据 Incident 在副本或 staging Workflow 上复现,不直接修改 production workflowId;补丁验证通过后输出 operations、测试结果、风险、回滚版本和建议发布时间。Deployer 检查签名证据与审批人,再执行发布。若变更涉及 credential、Webhook path、生产目标、删除节点或权限范围,应自动提高风险等级并要求双人审批。
还应设置四个策略门:第一,目标门,只允许指定项目和带 mcp-repair 标签的 Workflow;第二,工具门,默认拒绝删除、发布和 production execute;第三,数据门,执行日志按节点、字段和条数裁剪;第四,预算门,限制模型 token、MCP 调用、执行次数和总持续时间。任何策略门失败都应立即停止,而不是让 Agent尝试换 token、改项目或扩大权限。
在生产发布后保留观察窗口,例如 30 分钟或若干代表性执行。比较修复前后的错误率、P95 延迟、重试次数、外部 API 调用量、重复写入和费用。指标异常时触发自动停止与人工回滚,但不要让同一个修复 Agent 自己判断、自己发布、再自己批准回滚。职责分离能避免一次模型误判同时破坏工作流和证据链。
事实依据与来源
- 官方事实: n8n instance-level MCP 可搜索、创建、编辑、测试和运行授权 Workflow;构建/编辑从 n8n 2.13 起提供。
- 官方事实:
validate_workflow、create_workflow_from_code和update_workflow从 2.12.0 起提供;test_workflow从 2.15.0 起提供,部分参数需要更新版本。 - 官方事实:
update_workflow的 operations batch 是原子化的;get_workflow_execution默认只返回 metadata,并能按节点和条数限制数据。 - 实施建议: 测试项目、pin data 优先、人工审批、Tool Budget、Kill Switch 与回滚证据是本文的防御性方案,不是 n8n 自动强制的全部控制。
- 尚待实测: 不同客户端的模型质量、复杂 Workflow 的一次生成成功率、实际 token 成本和第三方 API 行为,必须在你的版本与环境验证。
FAQ
1. n8n MCP Server 能自动创建并修复 Workflow 吗?
能创建、校验、测试、执行、读取执行结果并局部更新,但生产修复仍应由人批准。工具能完成动作,不代表 Agent 能正确理解全部业务语义。
2. 至少需要哪个 n8n 版本?
核心 Workflow SDK 校验、创建和更新工具从 2.12.0 起提供,构建/编辑能力从 2.13 起;测试、搜索执行、节点校验和其他增强功能有更高版本要求,应按实际使用的工具逐项核对。
3. validate_workflow 通过后是否可以直接上线?
不可以。它证明代码能解析并通过规则检查,不证明凭据、外部 API、业务字段、幂等或安全策略正确。还需要 pin data 测试、受控集成测试和回归测试。
4. test_workflow 会完全隔离外部副作用吗?
不会。凭据节点和 HTTP Request 等可以用 pin data 绕过,但 Execute Command、文件读写等无凭据 I/O 可能仍执行。必须配合容器、文件和网络沙箱。
5. OAuth 与 API key 该选哪个?
优先 OAuth,因为能按权限授权、查看客户端并立即撤销。只有受控客户端或兼容性需要时使用 API key,并使用低权限专用用户与轮换策略。
6. Agent 可以读取所有 Workflow 吗?
搜索工具可返回当前用户有权查看的 Workflow 预览;完整内容、执行和修改需要相应权限及 Workflow 的 MCP 暴露配置,不应把整个生产项目默认暴露。
7. 如何避免 Agent 修改错误 Workflow?
要求先用精确名称、projectId 和 workflowId 定位;同名或多结果时必须停下来让用户确认。修复前输出 ID、目标节点和拟执行 operations。
8. 如何验证自动修复真的有效?
保存失败输入为回归用例,修复后运行完整测试集,并检查正常、异常、重复、429、超时和注入场景;保留 executionId 与差异证据。
9. 能让 Agent 自动执行 production mode 吗?
技术上可对已发布 Workflow 使用 production mode,但治理上不建议默认允许。涉及真实写入或对外动作时,必须人工审批、限额和可撤销授权。
10. 运行成本如何控制?
限制日志数据、设置最大修复轮数、测试条数、超时和 MCP 工具预算;优先 metadata 与单节点数据,不反复把整个 Workflow 和全量执行数据送入模型。
参考来源
- n8n 官方文档:Use n8n MCP server。
- n8n 官方文档:Connect to n8n MCP server。
- n8n 官方文档:MCP server tools reference。
- n8n 官方文档:MCP OAuth、API key 与 Workflow exposure。
内容核验日期:2026 年 09 月 23 日
环境配置与 Docker 工作流
适合阅读安装部署、本地配置、服务器搭建和自动化流程类文章后继续转化。

0 回复