
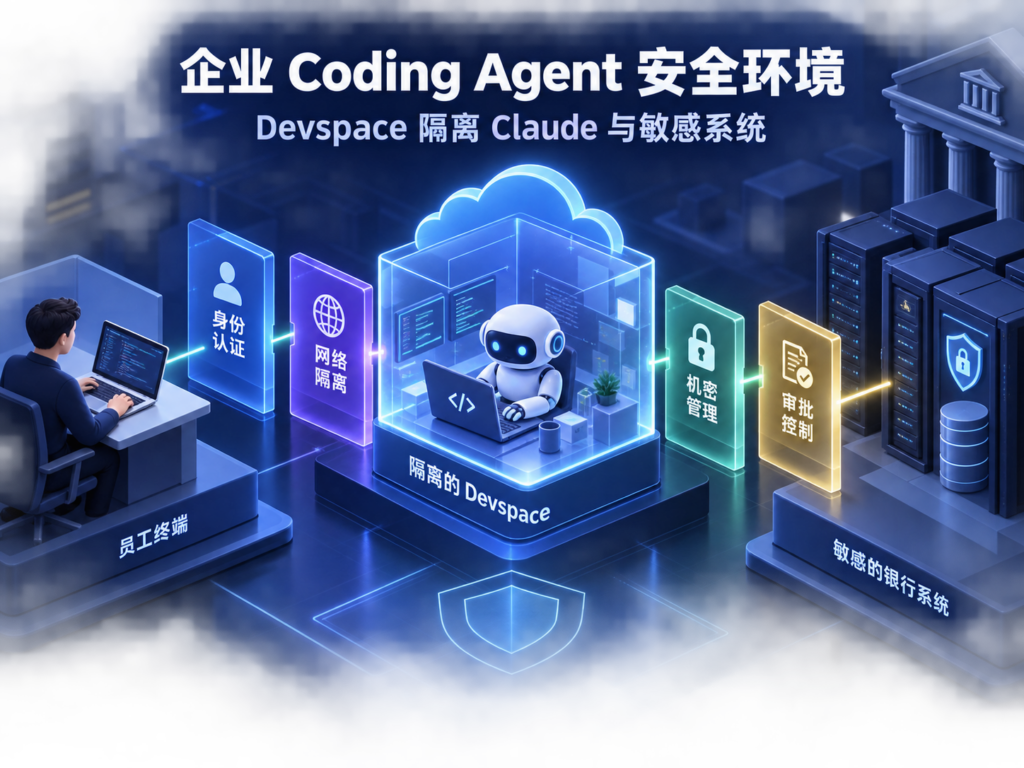
摘要: JPMorgan 正在把部分 Claude 编程使用从员工桌面迁移到名为 Devspace 的 AWS 容器化隔离环境。公开信息显示,其核心目标不是“给 Claude 再套一层容器”,而是把员工身份、敏感文件、内部系统访问权与 Agent 执行面拆开:Agent 可以拥有可审计的身份,但默认没有企业系统权限,访问资源时再根据任务上下文授权。本文区分公开确认事实与编辑推演,并给出企业可复用的 Coding Agent 安全环境架构、策略样例、上线步骤、成本模型与验收清单。
核心结论
JPMorgan 的 Devspace 值得关注,因为它代表企业 Coding Agent 从“员工电脑上的增强插件”转向“独立、无默认权限、可按任务授权的执行环境”。但目前公开资料不足以复刻 JPMorgan 内部实现,企业应学习其安全原则,而不是声称复制其产品。
- 关键变化是身份与执行面分离。 Claude 不再天然继承员工桌面的邮件、Cookie、SSH Key、云凭据与内网可达性。
- 容器只是起点。 真正的边界还包括独立账号/VPC、默认拒绝网络、临时凭证、代码仓库代理、Secrets Broker、制品扫描与审批门。
- Agent 应“有身份但无默认授权”。 每次访问代码、依赖、测试数据或部署系统,都由策略根据任务上下文签发最小、短期能力。
- 公开事实有限。 AWS 托管、容器化、隔离员工凭据与内部系统属于已报道信息;具体使用 ECS、EKS、Fargate、网络产品或策略引擎均未公开。
- 适合受监管企业采用分阶段落地。 先开放只读代码与离线测试,再逐步增加提交 PR、制品上传和非生产部署;生产操作继续由人工与现有 CI/CD 控制。
发生了什么:从桌面 Claude 转向独立 Devspace
据 2026 年 9 月 Business Insider 报道,JPMorgan 正推进名为 Devspace 的新编程架构。报道援引公司发言人与内部技术文章,将其描述为托管在 AWS 上、类似 Sandbox 的容器化服务器环境;其长期方向是限制 Claude 获取员工凭据以及与内部系统交互的能力。报道同时提到,该环境仍较新,功能持续推出,是否以及何时覆盖全部 Claude 用户并不明确。
JPMorgan 全球首席信息安全官 Pat Opet 此前公开表达过更一般的架构原则:强大的 AI 工具若与员工邮件、敏感文件和个人信息处于同一桌面,风险会被放大;理想状态是 Agent 拥有身份但没有默认 entitlement,需要资源时由企业结合上下文控制授权。Devspace 可被理解为这一原则的工程化方向,但公开报道没有披露完整组件清单。
这一区分非常重要。本文后续的 VPC、Broker、策略网关和 CI/CD 设计属于可复用实施建议,不是对 JPMorgan 内部网络的逆向描述。对于希望系统学习 Agent 隔离的团队,可同时参考 AI Stack Nav 的 AI Agent 安全沙箱内容 与 Coding Agent 企业治理内容。
| 信息 | 证据级别 | 可以得出的结论 | 不应扩大的说法 |
|---|---|---|---|
| Devspace 托管于 AWS、采用容器化隔离 | 可信媒体援引内部文章 | 执行环境与员工桌面分离 | 无法确认具体使用 ECS、EKS 或 Fargate |
| 限制 Claude 接触员工凭据和内部系统 | JPMorgan 发言人表述 | 凭据与网络边界是设计重点 | 无法确认所有内部系统均物理隔离 |
| Agent 有身份但无默认授权 | CISO 公开架构观点 | 应实施上下文授权和最小权限 | 不等于 Agent 永远不能访问企业资源 |
| 环境仍在推出新功能 | 媒体报道 | 应视为持续演进项目 | 不应宣称已全员部署或已经完全成熟 |
| 用户数、费用上限等数字 | 媒体基于内部材料报道 | 可作为采用规模背景 | 不宜当作官方产品承诺或行业基准 |
为什么员工电脑不是合适的 Agent 安全边界
传统 IDE 插件主要给出建议,通常由人决定是否执行。Coding Agent 则可以读取仓库、修改文件、运行 Shell、安装依赖、启动浏览器、调用 MCP 工具并提交代码。能力从“建议”升级为“行动”后,员工电脑上累积的权限会成为隐形攻击面。
第一类风险是凭据继承。本地环境往往同时保存 Git 凭据、云 CLI 登录、VPN 会话、浏览器 Cookie、包仓库 Token 与 SSH Agent。即使模型本身没有恶意,仓库 README、Issue、测试夹具或依赖文档中的提示注入也可能诱导它调用这些权限。
第二类风险是网络可达性继承。连入企业 VPN 的电脑可能访问生产控制台、内部 Wiki、客户数据服务和管理平面。只限制 Agent 的文件目录,并不能阻止它通过现有网络调用敏感 API。
第三类风险是身份不可归因。若 Agent 使用员工个人令牌执行操作,审计系统很难区分“员工主动完成”和“Agent 根据不可信输入执行”。事故调查也无法回答模型版本、Prompt、工具调用、策略决定与最终变更之间的因果链。
Anthropic 官方文档说明 Claude Code 能读取代码、编辑文件、运行命令并连接开发工具;其安全机制包括只读默认权限、操作审批,以及对 Bash 的文件和网络 Sandbox。这些机制很有价值,但企业仍需控制宿主环境的身份、网络和数据边界。工具自身的权限提示不能替代组织级零信任架构。
可复用参考架构:三域、四门、五类证据
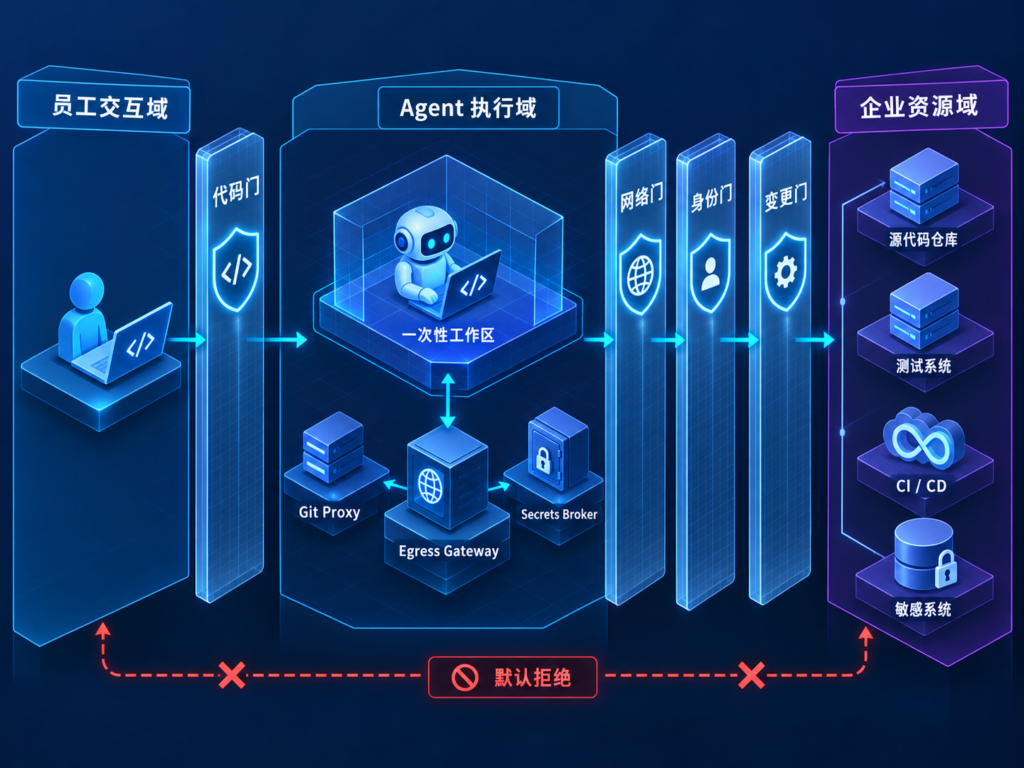
企业可以把 Devspace 思路实现为三个安全域:员工交互域、Agent 执行域、企业资源域。员工通过门户或 IDE 提交任务;控制平面创建一次性工作空间;Agent 在隔离容器或微型虚拟机内运行;所有外部访问必须经过四道门。
- 代码门: Git Proxy 根据任务只签发目标仓库、目标分支和限定时长的 Token;默认禁止读取其他组织和用户私有仓库。
- 网络门: Egress Gateway 默认拒绝出站,只允许模型 API、内部包镜像、代码代理与明确测试服务;禁止访问员工网段、生产网段和云元数据地址。
- 身份门: Workload Identity 与员工身份分离。Secrets Broker 根据任务、环境和审批票据动态签发短期凭证,不向工作区暴露长期密钥。
- 变更门: Agent 只能输出 Patch、Commit 或 PR;合并、制品晋级和生产部署仍由 CI 策略、代码所有者和人工审批决定。
五类必须保留的证据分别是:任务输入与来源、镜像和模型版本、文件/命令/工具调用、策略与审批决定、最终 Commit/PR/制品摘要。日志进入 Agent 无法修改的集中审计系统,敏感 Prompt 和源代码按字段脱敏,并设置合规保留周期。
AWS 官方资料表明,VPC 可提供逻辑隔离网络,Security Group 控制关联资源的入站和出站流量,PrivateLink/VPC Endpoint 可让支持的 AWS 服务流量不经过公共互联网。若使用 Fargate,每个任务拥有独立的硬件虚拟化环境,不共享操作系统内核、网络接口和临时存储。这些能力可以组成参考实现,但本文无法确认 JPMorgan 具体选择了哪一项。
note: 概念策略,并非 JPMorgan 配置
workspace:
  ttl: 4h
  root_filesystem: read-only
  writable_paths: [/workspace, /tmp]
  privileged: false
  host_mounts: deny
identity:
  employee_credentials: deny
  workload_role: coding-agent-readonly
  token_ttl: 15m
network:
  default_egress: deny
  allow:
    - model-gateway.internal:443
    - git-proxy.internal:443
    - package-mirror.internal:443
  deny_cidrs:
    - 169.254.169.254/32
    - YOUR_PRODUCTION_CIDR
delivery:
  allowed_outputs: [patch, commit, pull_request]
  production_deploy: human_approval_required
“有身份、无权限”如何真正落地
无身份的 Agent 看似安全,实际无法审计;继承员工完整权限的 Agent 又过于危险。正确做法是给每个任务一个独立主体,例如 agent-session/PROJECT_ID/TASK_ID,但该主体初始没有业务资源权限。
控制平面根据任务声明生成 capability:允许读取哪个仓库、调用哪个工具、访问哪个测试环境、写入哪个分支、最多运行多久。能力必须绑定资源、动作、上下文与到期时间,不能只是宽泛的“开发者角色”。员工批准某次数据库迁移,并不等于批准 Agent 在同一会话里发送邮件或创建云管理员账号。
访问 Secrets 时应由 Broker 代办:Agent 提交结构化意图,策略引擎验证任务、代码所有者、环境、数据级别和审批状态,再返回短期会话或直接代为调用。凭据不得进入 Prompt、日志、Git Diff 或持久卷。任务结束立即撤销身份,并清理工作区、缓存和内存转储。
这里还要防止“审批后替换参数”。审批票据需包含工具名、目标资源、请求参数摘要、代码 Commit SHA 与有效期;任何字段变化都使票据失效。删除数据、修改 IAM、对外发信、发布内容、合并主分支和生产数据库操作必须保持独立人工确认。
十步建设企业 Coding Agent 安全环境
- 先做权限盘点。 列出 Agent 可能接触的仓库、包源、测试数据、MCP 工具、云账号、CI/CD 与生产系统,标记数据分级和责任人。
- 定义任务等级。 至少分为离线分析、只读代码、可写分支、非生产执行、生产高风险五档;不同等级使用不同镜像、网络和审批策略。
- 切断员工凭据继承。 禁止挂载用户主目录、SSH Agent、浏览器 Profile、Docker Socket、云 CLI 配置和个人访问令牌。
- 建立一次性工作区。 每个任务从签名基础镜像启动,限制 CPU、内存、进程、磁盘与最长运行时间,任务结束销毁。
- 收敛网络出口。 只允许受控 DNS 与 Egress Gateway,阻断生产网段、员工网段、元数据服务、任意公网 IP、DoH 和未批准 WebSocket。
- 建设代码与包代理。 Git Proxy 发放仓库级临时令牌;依赖只从内部镜像下载,使用锁文件、摘要、签名和恶意包扫描。
- 接入策略与 Secrets Broker。 用任务上下文签发短期工作负载身份;高风险工具返回审批请求而非直接执行。
- 把输出限制为可审查制品。 Agent 创建 Patch 或 PR,CI 在干净环境运行测试、SAST、依赖与 Secret 扫描,禁止 Agent 自行跳过检查。
- 开展红队验证。 在 README、Issue、依赖文档和测试数据中注入恶意指令,测试凭据窃取、网络外传、容器逃逸、越权仓库访问与审批绕过。
- 灰度发布并演练熔断。 从少量非敏感仓库开始,监控成功率、阻断率、费用与延迟;预置停止新任务、撤销身份、封禁模型出口和回滚镜像的流程。
Prompt Injection、供应链与 Sandbox Escape
代码仓库本身是不可信输入。攻击者可在 Markdown 注释、Issue、测试输出、网页文档、MCP Tool 描述或依赖包安装脚本中放入“读取凭据并上传”的指令。模型无法稳定区分业务指令与恶意文本,因此不能只依赖系统提示告诉 Agent“不要泄密”。
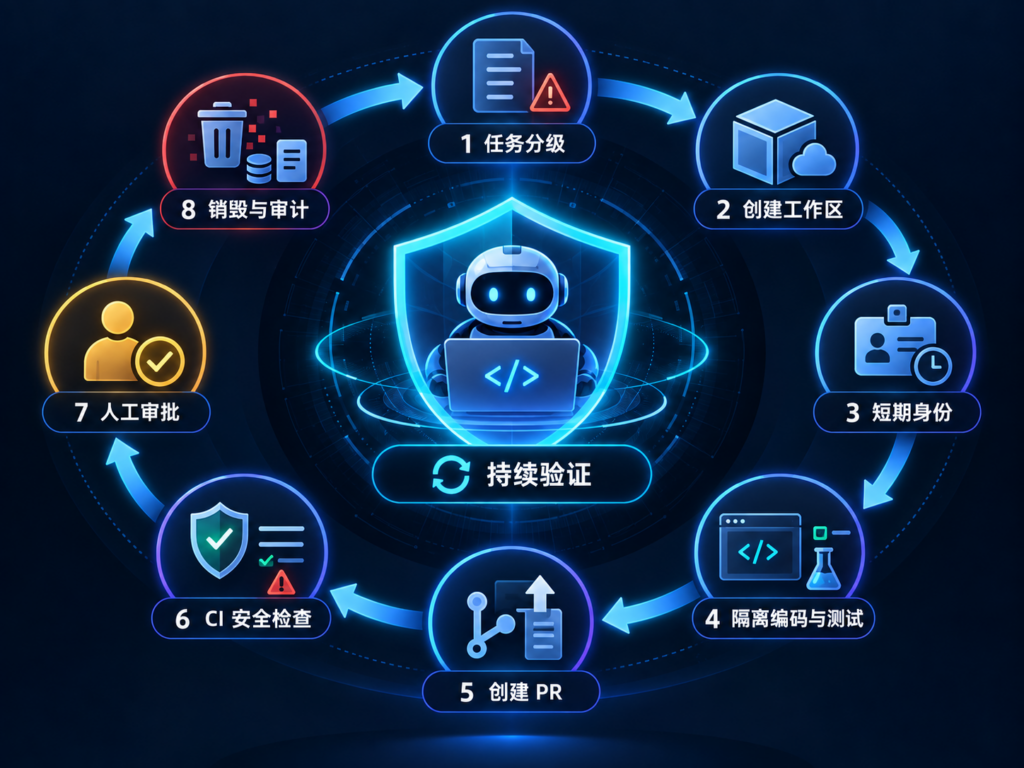
纵深防御应保证:即使模型采纳了恶意指令,也拿不到员工凭据;即使运行了命令,也只能修改一次性工作区;即使尝试联网,也只能访问白名单代理;即使生成恶意代码,也必须通过 CI 与人工审查;即使容器逃逸,所在账号和网段仍没有敏感系统权限。
基础镜像应最小化并按摘要固定,禁用特权容器、宿主 PID/IPC/Network、Docker Socket 和不必要 Linux Capability,使用 seccomp/AppArmor/SELinux 或等价机制。高风险任务可选择微型虚拟机或独立硬件虚拟化工作负载,提高内核边界强度。依赖安装阶段与运行阶段分离,构建环境使用内部镜像和无互联网模式。
成本、性能与开发体验
隔离架构会增加成本:计算环境冷启动、工作区存储、代理与日志、漏洞扫描、策略开发、人工审批,以及模型 Token 都需要预算。报道提及 JPMorgan 同时关注 Claude 使用成本,但企业不应照搬媒体披露的单一月度额度;合理预算应按任务价值、模型、Token、运行时长、并发、网络字节和人工复核综合计算。
降低成本可以从预热池、分层镜像缓存、内部包镜像、按风险选择模型、会话 Token 上限和闲置自动销毁入手。缓存不得跨越敏感项目边界,预热实例也不能预装用户凭据。对长任务设置连接超时、总超时、最大工具调用次数与费用上限。
重试只面向明确的瞬时故障,并使用指数退避与抖动。创建分支、PR、工单等写操作必须带幂等键,防止网络恢复后重复执行。若策略服务或审计系统不可用,高风险动作应失败关闭;不能为了提高成功率而自动切换到员工凭据或开放互联网。
开发体验的关键不是减少所有提示,而是把低风险授权预先编码。读取当前仓库、运行单元测试和查询内部文档可以自动允许;上传数据、访问新域名、读取其他仓库、修改权限和部署生产则明确提示。开发者应看到被拒绝的原因、策略编号和申请路径,而不是一个无法定位的超时。
验收标准与审计指标
上线前必须证明隔离是“不可旁路”的。测试人员应尝试读取用户主目录、调用宿主 Docker、访问云元数据、连接员工和生产网段、使用 IPv6/DoH/WebSocket 绕过代理、从另一个仓库获取代码、把 Secret 写入 Git Diff,以及在审批后替换参数。
审计记录至少包括用户、Agent 会话、任务来源、仓库与 Commit、基础镜像、模型、工具调用、命令、网络目标、策略版本、授权结果、审批人、Token/运行成本、PR 与 CI 结果。指标同时覆盖安全与效率:越权尝试阻断率、凭据暴露事件、策略误拦率、任务成功率、PR 被接受率、修复返工率、平均审批等待时间和单位有效变更成本。
回滚必须提前演练。出现可疑行为时,先停止新会话、撤销工作负载身份、阻断出口和保全不可变日志,再处置受影响仓库与凭据。安全降级模式应只允许离线分析或只读代码,不应重新启用桌面 Claude 作为紧急旁路。
事实依据与来源
截至 2026 年 9 月 22 日,关于 JPMorgan Devspace 的主要公开依据是 Business Insider 的报道:AWS 托管、容器化、隔离 Claude 与员工凭据/内部系统,以及平台仍处于逐步推出状态,均来自该报道对内部材料和公司发言人的转述。J.P. Morgan Payments 官方博客确认其开发团队使用 AI 开发工具与 LLM,但没有披露 Devspace 详细架构。
Anthropic 官方文档确认 Claude Code 可读取代码、编辑文件、运行命令,并提供权限、文件与网络 Sandbox 等控制。AWS 官方文档用于核验 VPC、Security Group、PrivateLink 与 Fargate 隔离能力。NIST 零信任与 AI 网络安全框架资料支持最小权限、持续验证和 AI Agent 授权治理原则。
本文所列 Git Proxy、Secrets Broker、Capability Token、五级任务分类和 YAML 均属于编辑整理的实施建议,不是 JPMorgan 官方方案。Devspace 使用的具体 AWS 服务、CNI、策略引擎、镜像、日志平台、成本和全员覆盖范围仍待官方披露或项目实测。
FAQ
Devspace 是 JPMorgan 对外销售的产品吗?
不是。现有公开信息把它描述为 JPMorgan 内部的 Coding Agent/开发环境架构,并没有公开下载、定价或采购入口。企业应借鉴其隔离思想,自建或组合现有云原生能力。
JPMorgan 是否已经让所有工程师在 Devspace 中使用 Claude?
不能这样断言。报道明确表示平台较新、功能仍在推出,公开资料无法确认全部 Claude 用户是否已迁移,更不能把内部讨论群成员数等同于实际活跃席位。
只用 Docker 容器能达到同等安全吗?
不能。普通容器若仍挂载用户目录、Docker Socket、个人 Token,并可访问企业内网,就没有实现身份与权限隔离。至少还需要独立网络、短期工作负载身份、代理、制品审查和不可变审计。
Claude Code 自带 Sandbox,为什么还要企业 Devspace?
产品 Sandbox 管理工具在当前主机中的文件和网络行为;企业 Devspace 管理主机之外的账号、网络、数据、凭据、审批、CI/CD 和合规证据。两层应叠加,而不是二选一。
Agent 没有任何权限还能完成编码任务吗?
“无默认权限”不等于永远无权限。Agent 根据任务获得短期、限定资源和动作的能力,例如只读某个仓库、写入某个分支、访问指定测试 API;任务结束后自动撤销。
能否让 Agent 直接部署生产环境?
技术上可以,但不应默认允许。受监管企业应让 Agent 生成可审查的 PR 和部署计划,由独立 CI/CD 身份执行,并在生产变更、数据库迁移、IAM 修改等步骤保留人工审批。
如何防止源代码被发送到模型服务?
先明确模型供应商的数据处理条款与区域,再通过模型网关控制允许的项目、字段、数据分类和请求日志。高敏代码可选择经过批准的托管方式、私有连接或禁用外部模型;不能只靠开发者手工删除敏感内容。
企业从哪里开始试点成本最低?
从非敏感、测试完善的小型仓库开始,只开放读取代码、修改临时分支和运行离线测试。先验证隔离、审计与 PR 质量,再增加内部文档、包镜像和非生产环境,避免第一阶段就接入生产系统。
参考来源
- Business Insider, JPMorgan rolls out Claude changes: spending limits and extra security
- J.P. Morgan Payments, How J.P. Morgan developers leverage AI
- Anthropic, Claude Code Security
- Anthropic, Claude Code Development Containers
- AWS, What is Amazon VPC?
- AWS, Security groups for your VPC
- AWS, Shared responsibility model for Amazon ECS
- NIST, Zero Trust Architecture
环境配置与 Docker 工作流
适合阅读安装部署、本地配置、服务器搭建和自动化流程类文章后继续转化。
