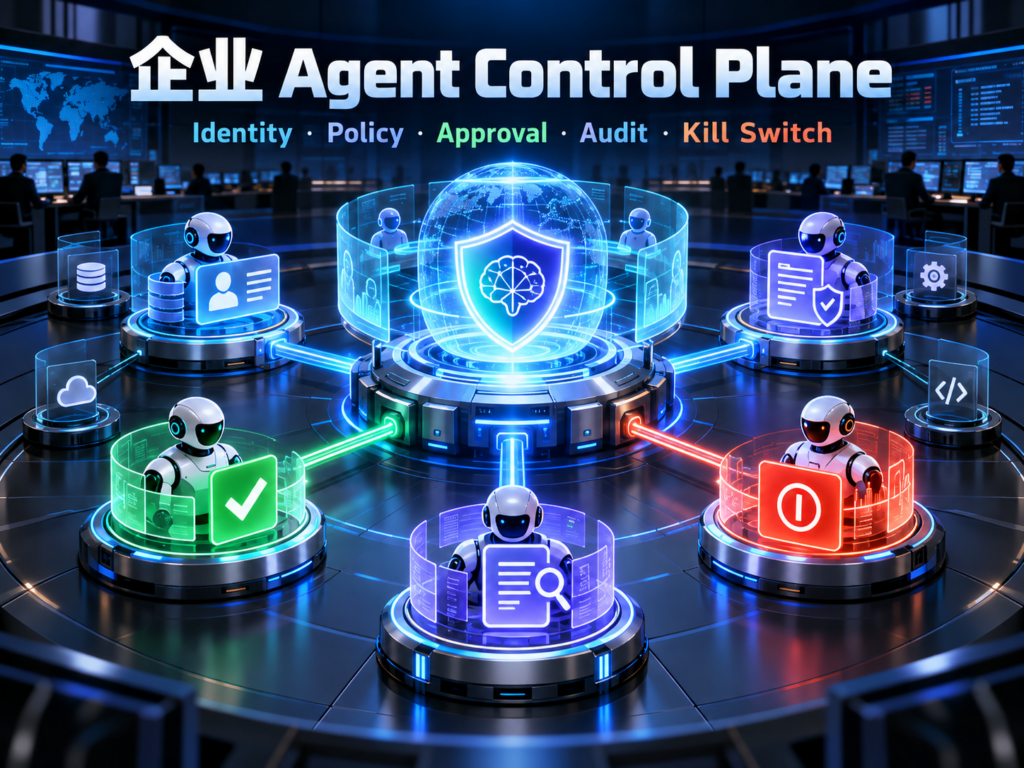
摘要: 企业 Agent Control Plane 不是一个展示 Agent 列表的后台,而是一条位于模型、工具与生产系统之间的强制控制路径。完整方案应把用户身份、Agent 工作负载身份、策略决策、人工审批、审计证据和 Kill Switch 统一到每一次工具调用中。本文给出 Identity + Policy + Approval + Audit + Kill Switch 的可部署参考架构、数据模型、OPA 策略、FastAPI 执行流程、Docker Compose、测试矩阵、成本与迁移方案,适合企业 AI 团队、Agent 平台开发者、DevSecOps、安全团队和系统集成商直接规划 PoC 或生产项目。
核心结论
企业 Agent Control Plane 值得建设,尤其当 Agent 已能读写企业文件、调用 MCP 工具、执行代码、发送消息或修改生产数据时。它的价值不是让 Agent “更聪明”,而是保证每个动作都能回答:谁在操作、以哪个 Agent 身份操作、为什么允许、谁批准、发生了什么,以及出事后如何立即停止。
- 身份必须包含两类主体。 用户身份回答“谁委托”,工作负载身份回答“哪个 Agent 实例在执行”;不能只记录一个可伪造的
agent_name。 - 策略必须位于执行路径。 Policy Decision Point 可以外置,但 Policy Enforcement Point 必须挡在工具、凭据和生产资源之前;日志告警不能替代强制拦截。
- 审批必须是可信原生界面。 付款、删除、发信、发布、权限修改和生产写入要展示规范化后的最终参数,审批令牌短时、单次并与请求摘要绑定。
- 审计必须可关联、可验证、可最小化。 每次动作关联 user、agent、tool、resource、policy、approval 与 trace,同时避免把提示词、密钥和隐私数据整包写入日志。
- Kill Switch 必须独立于 Agent。 至少支持全局、租户、Agent、工具和凭据五级熔断,并在执行前检查;只在控制台里放一个按钮不算真正的停止机制。
为什么企业需要 Agent Control Plane
普通 SaaS 的请求路径相对清晰:用户登录、应用后端鉴权、调用数据库。Agent 系统增加了模型决策、工具发现、动态参数、长任务、重试和多 Agent 委派。一次自然语言请求可能在几分钟内触发文件读取、网页访问、代码执行、工单写入和邮件发送。如果每个 Agent 自己管理 Token、权限、审批和日志,企业会得到多个互不一致的安全孤岛。
Control Plane 的目标是把治理能力平台化,但不要把它误解为所有业务流量都必须经过一个巨型单点。更合理的做法是“集中定义、分布执行”:身份与策略在中央管理,策略包和熔断状态可下发到靠近工具的 Enforcement Gateway;审批与审计集中关联;高可用场景允许只读策略缓存,并针对失联情况明确 fail-open 或 fail-closed。
NIST AI RMF 把 AI 风险管理组织为 Govern、Map、Measure、Manage 四类功能,并强调责任、监督和持续管理。本文的 Control Plane 是一套工程实现建议,不是 NIST 官方产品。企业可以将 Identity 与 Policy 对应治理和风险映射,将 Audit 对应测量,将 Approval 与 Kill Switch 对应风险管理和响应。
AI Stack Nav 站内可配合阅读 企业 AI Agent 治理教程 与 MCP Gateway 安全实践,把本项目与 Sandbox、Network Egress、Secrets 和预算控制组合成完整治理平台。
五大模块与责任边界
| 模块 | 必须解决的问题 | 关键输入 | 关键输出 | 不能替代的能力 |
|---|---|---|---|---|
| Identity | 谁委托、哪个实例执行、凭据属于谁 | 用户 Token、工作负载证明、委派链 | Auth Context | 不替代授权策略 |
| Policy | 当前动作在当前环境是否允许 | 主体、工具、资源、参数、风险、环境 | allow/deny/require_approval | 不替代后端权限校验 |
| Approval | 高风险动作是否得到明确授权 | 规范化请求、风险说明、影响范围 | 单次短时 Approval Grant | 不替代身份认证 |
| Audit | 能否还原与证明完整调用链 | 决策、审批、执行结果、trace | 可查询证据与告警 | 不应保存全部敏感内容 |
| Kill Switch | 能否在异常时立即阻断 | 状态、范围、原因、版本 | 强制拒绝与撤销动作 | 不替代根因修复 |
Identity:用户身份与工作负载身份分开
登录后阅读全文
以下为核心实操内容。登录或免费注册后,即可查看完整步骤、参数配置、提示词和报错解决方案。
策略、审批与熔断的数据模型
最小数据库可以包含:principals、agents、workload_identities、tools、resources、policy_bundles、policy_decisions、approval_requests、approval_grants、kill_switches、credential_leases、tool_executions 与 audit_events。
关键约束包括:Approval Grant 的 request_hash 唯一绑定,uses 不得超过 max_uses;Tool Execution 必须引用 Decision;Decision 必须记录 policy digest;Kill Switch 使用乐观锁版本;审计事件只追加不覆盖。删除个人数据时,可使用分离的加密内容仓与密钥销毁实现合规删除,同时保留最小事件证据。
多租户系统必须把 tenant_id 作为所有主键或行级安全条件的一部分,不能只靠前端过滤。任何跨租户支持操作都需要专用角色、工单引用、时间限制和额外审计。
安全测试与验收矩阵
| 测试类型 | 场景 | 预期结果 |
|---|---|---|
| 身份 | 用户 Token audience 错误、工作负载凭据过期 | 调用在策略前被拒绝 |
| 委派 | 子 Agent 超过最大深度或提升 scope | 拒绝并记录完整委派链 |
| 策略 | PDP 超时、策略包签名错误 | 高风险 fail-closed |
| 审批 | 参数在审批后变化、Grant 重放 | 请求哈希不匹配或次数耗尽而拒绝 |
| Kill Switch | 执行前与排队中激活工具级熔断 | 新调用拒绝,队列取消,凭据撤销 |
| 审计 | 日志后端暂时不可用 | 按风险缓冲或拒绝,不静默丢失 |
| 重试 | 工具已成功但网关超时 | 幂等查询返回原结果,不重复写入 |
| Prompt Injection | 工具结果要求绕过策略 | 内容被标记,执行路径仍需策略决策 |
| 隐私 | 提示词包含密钥和个人信息 | 审计只保存脱敏摘要与引用 |
| 越权 | Agent 直接访问目标系统绕过 Gateway | 网络策略与资源端鉴权阻断 |
真正的验收重点是“是否存在绕行路径”。如果 Agent Pod 能直接访问数据库、云 API 或 MCP Server,Control Plane 即使决策正确也只是旁路观察。应通过网络策略、服务网格、私有 DNS、凭据 Broker 和资源端 audience 校验,确保受管工具只能接受 Gateway 身份。
成本、性能与高可用设计
成本主要来自三部分:控制服务与数据库基础设施、遥测与审计存储、人工审批带来的等待时间。模型 Token 往往不是 Control Plane 的主要成本,但策略输入、工具结果和审计若无大小限制,会同时推高 Token 与日志费用。
低延迟路径可把签名策略包和 Kill Switch 状态缓存在 Gateway 本地,将只读低风险决策控制在一次本地评估;高风险动作可以接受额外网络请求和审批等待。策略缓存必须携带版本和过期时间,紧急熔断使用推送通道更新。不要无限缓存 allow 结果,因为主体、资源和风险状态会变化。
Control API、PDP、审批服务和审计管道应独立扩容。PostgreSQL 使用高可用与定期恢复演练;Redis 不作为唯一事实源;审计事件先写耐久队列再异步索引。Kill Switch 状态需要多副本和明确冲突规则,通常以更严格状态优先。
上线前定义 SLO:策略决策延迟、审批通知延迟、审计完整率、熔断传播时间、凭据撤销时间和未知状态任务比例。本文不提供虚构的通用毫秒指标,企业应根据区域、工具风险和业务连续性要求压测确定。
迁移路径与回滚方案
建议分四阶段迁移:
- Observe: 只接入身份映射和审计,不阻断,但识别所有工具、凭据和绕行路径。
- Recommend: Policy 产生影子决策,与现有结果对比,修正误报和缺失上下文。
- Enforce High Risk: 先强制高风险写操作、生产环境和敏感数据,接入审批与 Kill Switch。
- Default Deny: 所有工具通过 Gateway,采用显式 allow,逐步关闭直连凭据和旧网络路径。
每阶段都要保留回滚:策略包可回退到上一个签名版本;Gateway 可切换到经过批准的保守策略;审批服务异常时高风险操作暂停;审计后端故障时使用本地加密缓冲;Control Plane 故障不能导致 Agent 获得更大权限。
不要用“临时关闭鉴权”作为恢复手段。业务连续性模式也应是预先定义、范围有限、自动过期并可审计的 break-glass 策略,且通常需要双人授权。
局限、隐私与运维注意事项
Control Plane 无法修复模型幻觉,也不能保证第三方工具可回滚。它能做的是在模型输出与真实影响之间建立确定性边界。工具自身仍要校验输入、执行资源级授权,并对重复调用保持幂等。
策略系统也会出错。过于复杂的规则可能互相冲突,外部属性可能过期,OPA 或其他 PDP 自身也需要认证、授权、TLS 和运维。策略即代码要经过代码审查、单元测试、静态检查、签名和分阶段发布。
审批过多会让用户形成“无脑点同意”。应通过风险分级、批次摘要和可撤销草稿减少低价值确认,把注意力保留给真正高风险动作。审批记录属于敏感数据,需要限制查询权限和保留期限。
Kill Switch 也可能被滥用或误触,因此需要强身份、最小管理权限、双人控制、原因字段、自动过期、变更通知和定期演练。演练应验证 Agent 是否真的停止、凭据是否撤销、排队任务是否取消,而不只是控制台状态变红。
事实依据与来源
- 官方事实: NIST AI RMF Core 使用 Govern、Map、Measure、Manage 组织 AI 风险管理;GenAI Profile 是跨行业配套资源。
- 官方事实: SPIFFE 定义工作负载身份框架与 SVID,SPIRE 通过节点和工作负载证明为运行中的工作负载签发身份。
- 官方事实: OPA 是通用策略引擎,使用声明式 Rego 与 API 把策略决策从应用中分离;OPA 自身也需要认证授权。
- 官方事实: OpenTelemetry 是 vendor-neutral 的可观测性框架,可关联 traces、metrics 与 logs,但其本身不等于合规审计系统。
- MCP 相关事实: MCP 架构由宿主执行安全策略和用户授权;最新授权方向继续强调 OAuth、issuer/audience/凭据隔离与逐请求鉴权。
- 实施建议: 五模块架构、五级 Kill Switch、三级/四级风险矩阵、数据模型和迁移路径由本文整理,不是上述项目的统一官方规范。
- 待项目验证: 策略延迟、熔断传播时间、日志成本、审批吞吐和 fail-open 范围必须在目标基础设施中压测与演练。
内容核验日期:2026 年 09 月 23 日。 产品版本、MCP 规范和云身份能力可能变化,部署前应核对目标环境的最新官方文档。
FAQ
Agent Control Plane 与普通 API Gateway 有什么区别?
API Gateway 主要处理路由、认证、限流和协议治理;Agent Control Plane 还理解用户委托、Agent 工作负载、工具风险、模型发起的动态参数、人工审批、委派链和 Kill Switch。二者可以组合,Control Plane 不必替换现有网关。
是否必须使用 OPA?
不是。OPA 是成熟的通用策略引擎,适合本文参考架构,但企业也可选择 Cedar、云原生策略服务或自研 PDP。关键是策略结构化、版本化、可测试,并在工具执行前由 PEP 强制实施。
是否必须部署 SPIRE?
不是。如果云平台已提供可证明、短时、自动轮换的工作负载身份,可以直接使用。SPIFFE/SPIRE 的价值在于跨 Kubernetes、虚拟机和多云提供可移植身份;小型 PoC 可先用签名短时 JWT,但不能退化为共享静态密钥。
Kill Switch 与策略 deny 有什么区别?
策略 deny 是常规业务规则的决策;Kill Switch 是事件响应和紧急隔离机制,优先级更高、传播更快、范围可分级,并会触发取消任务和撤销凭据等补偿动作。实现上可以共用执行点,但管理与审计应分开。
人工审批会不会让 Agent 失去自动化价值?
合理分级不会。低风险只读动作可以自动执行,中风险动作附加约束,高风险不可逆操作才要求审批。目标不是每步都弹窗,而是把人的注意力放在影响大、难回滚和权限敏感的动作上。
审计日志需要保存完整 Prompt 吗?
通常不应默认保存。完整 Prompt 和工具结果可能包含密钥、个人信息或商业数据。优先保存哈希、结构化摘要、分类标签、决策与引用;只有明确合规依据和严格访问控制时才保存加密内容副本。
Control Plane 断网时 Agent 应继续运行吗?
按风险决定。高风险写操作应 fail-closed;经过预先批准的低风险只读动作可以使用短时本地策略缓存。失联策略必须提前定义、自动过期并记录,不能临时由业务代码决定。
如何防止 Agent 绕过 Control Plane 直连工具?
通过网络策略、服务网格、资源端身份校验和凭据 Broker 共同实现。目标系统只接受 Gateway 的工作负载身份或短时 audience 限定凭据,Agent Runtime 不持有可直连生产系统的长期密钥。
最小可行版本应该先做什么?
先建立 Tool Registry、双重身份上下文、Gateway 强制入口、默认拒绝策略、审计事件和工具级 Kill Switch;随后加入高风险审批与凭据 Broker。没有强制入口时,优先不要开发漂亮的治理仪表盘。
参考来源
- NIST AI Risk Management Framework 资源中心
- NIST AI RMF Core
- NIST AI RMF Generative AI Profile
- Open Policy Agent 官方文档
- OPA Policy Language
- OpenTelemetry 官方文档
- OpenTelemetry Traces
- SPIFFE 标准概览
- SPIRE 架构与工作负载证明
- MCP Architecture
- MCP 2026-07-28 Specification Release
内容核验日期:2026 年 09 月 23 日
会员充值与订阅排查资料
适合阅读会员充值、订阅购买、权益对比和支付问题类文章后继续转化。
