核心功能
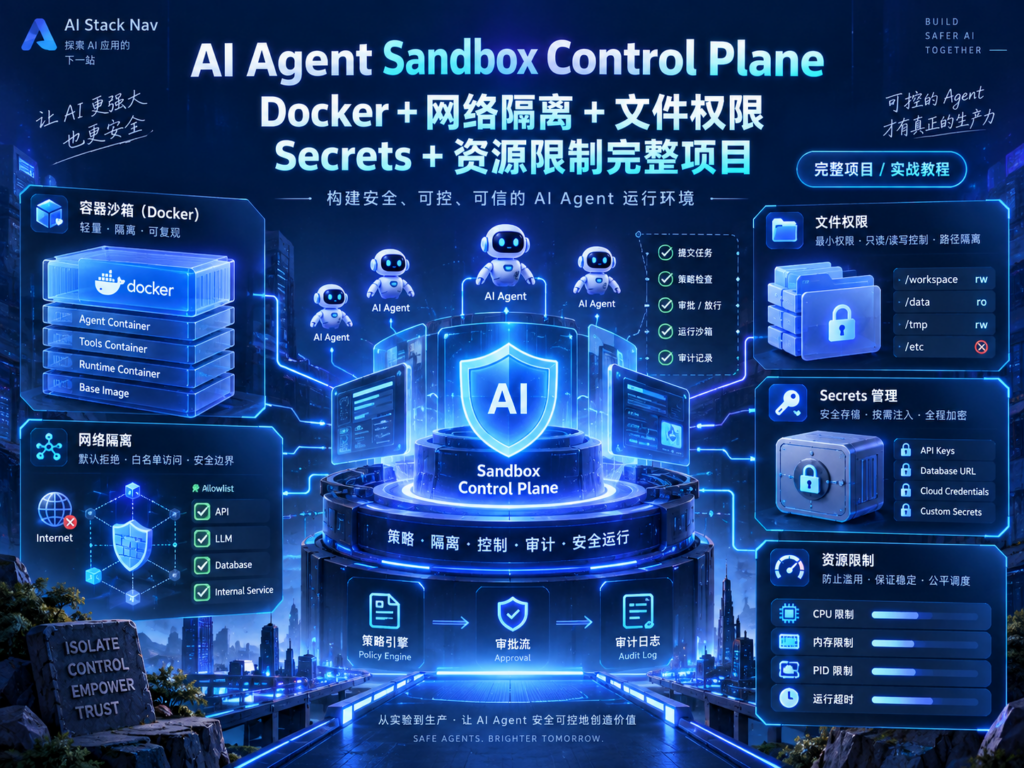
这套资料包把“Agent 能执行 Shell”改造成“Agent 只能在受策略约束、可审计、可销毁的沙箱里执行”。包含 Docker 沙箱控制面、网络默认隔离与 Egress Proxy 白名单、宿主文件挂载约束、tmpfs Secrets、CPU/内存/PID/超时限制、危险命令拒绝、人工审批、JSONL 审计,以及 n8n/MCP 接入示例。
与只给一个 docker run 命令的方案相比,本项目重点解决企业落地真正缺失的 Control Plane:谁能创建沙箱、能用什么镜像、能挂载什么、能访问哪些域名、Secrets 如何进入、何时要人工批准、失败后如何留证和回收。
适合人群
- 正在搭建 Codex、Claude Code、Cursor、OpenClaw、Persistent Agent 的开发者;
- 需要让 Agent 执行 Python、Node、Shell、MCP 工具的自动化团队;
- 使用 n8n/Dify 接入代码执行或运维动作的企业;
- 负责 AI Agent 安全、平台工程、DevSecOps、权限治理与验收的团队。
购买后获得什么
你会获得完整教程、可编辑 Word、系统提示词、n8n 工作流、Agent YAML、MCP 配置、知识库模板、FastAPI + Docker SDK 示例源码、Docker Compose、Squid Egress Proxy、测试评测表、安全检查表、架构与执行流程示意图、报错清单、版本记录、免责声明和详细部署步骤。
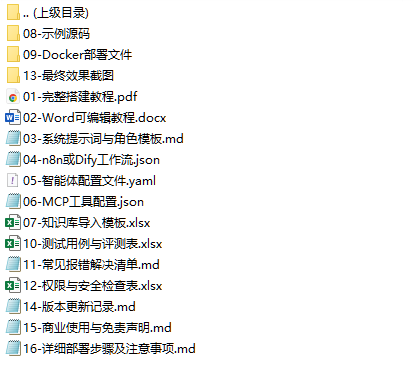
包含内容
01 完整搭建教程 PDF;
02 Word 可编辑教程;
03 系统提示词与角色模板;
04 n8n/Dify 工作流;
05 智能体配置;
06 MCP 工具配置;
07 知识库导入模板;
08 示例源码;
09 Docker 部署文件;
10 测试用例与评测表;
11 报错清单;
12 权限与安全检查表;
13 最终效果截图/示意图;
14 版本更新记录;
15 商业使用与免责声明;
16 详细部署步骤及注意事项。
售后边界和免责声明
本资料主要用于学习、研究、项目搭建和合法商业应用。不包含第三方平台账号、API 额度、服务器、付费模型订阅、云防火墙或 Secrets Manager 费用。第三方软件、镜像、接口、价格和政策可能调整,不保证所有第三方服务永久可用。用户需自行遵守当地法律法规、第三方平台条款、隐私政策和数据合规要求。不提供违法违规、绕过安全限制、恶意代码执行、未授权访问或数据窃取用途支持。