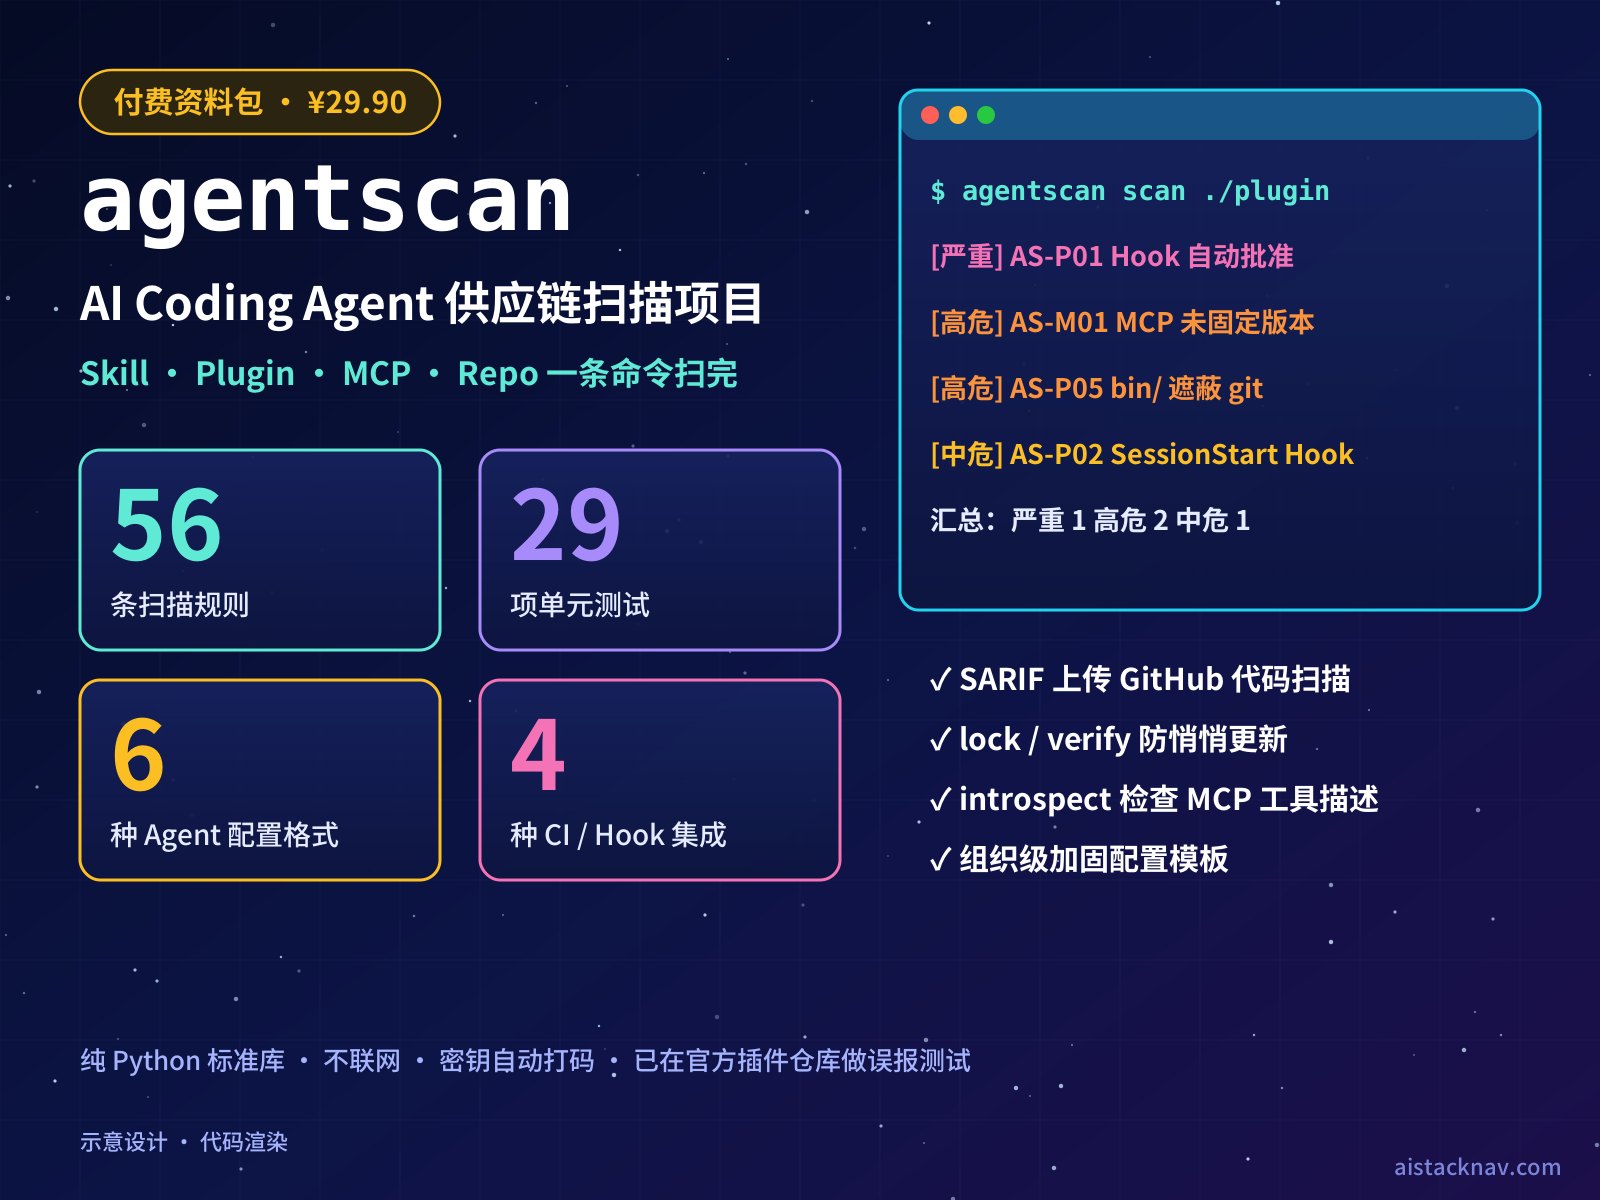
装一个 Skill、插件或 MCP 服务器之前,用一条命令看清它会自动执行什么、能碰到哪些凭据。agentscan 是一个只用 Python 标准库的静态扫描器,覆盖 Claude Code、Cursor、Codex CLI、Gemini CLI 等编程 Agent 的四类供应链组件,附 CI 集成、快照校验和组织级加固模板。
一、核心功能
- 56 条扫描规则,覆盖四层:Skill / 指令文件(提示注入、隐瞒用户、读取凭据、下载即执行、隐藏 Unicode、Base64 藏码等 16 条)、Skill / Plugin 脚本(混淆执行、持久化、反弹 Shell、破坏性命令、运行时安装依赖、调用本机 AI CLI 共 6 条)、Plugin(Hook 自动批准、会话启动自动运行、Hook 外联、bin/ 遮蔽系统命令、路径越界、冒充官方等 11 条)、MCP(未固定版本、明文密钥、明文 HTTP、Shell 启动、Docker 特权、根目录授权、仿冒包名、已知恶意版本等 10 条)、Agent 配置与 Repo(bypassPermissions、宽泛 allow、enableAllProjectMcpServers、postinstall、GitHub Actions 注入、folderOpen 任务、提交的密钥等 13 条)。
- 认识六种客户端配置:Claude Code(settings / .mcp.json / ~/.claude.json / 插件)、Cursor、VS Code、Claude Desktop、Codex CLI(config.toml)、Gemini CLI。
agentscan home一次扫完本机所有用户级配置。 - 四种输出:终端彩色、JSON、Markdown 报告、SARIF 2.1.0(可上传 GitHub 代码扫描);退出码可接 CI 阻断合并。
- 防“审查后替换”:
lock给审查过的 Skill / Plugin / MCP 配置拍 SHA-256 快照,verify发现悄悄更新;附 Claude Code SessionStart Hook,每次会话自动比对。 - MCP 工具描述检查:
introspect启动 stdio MCP 服务器,只取 tools/list 返回的工具描述做投毒检查。 - 和免费资料相比:免费的《扫描清单》是 41 项人工检查 + grep 命令,适合偶尔装一两个组件时手动核对;付费包把其中 30 项自动化,并提供源码、测试、CI 集成和加固模板,适合本机装了很多组件或需要团队统一管理的情况。
二、适合人群
- 重度使用 Claude Code / Cursor 的开发者:本机装了不少 Skill、插件和 MCP,想一次看清有没有明文密钥、未固定版本和自动运行的 Hook。
- 团队负责人 / 平台工程师:要在 CI 里检查 PR 是否改了 Agent 配置,并给团队下发统一的权限与插件白名单。
- Skill / 插件 / MCP 作者:发布前自查,避免被用户的扫描工具标红。
- 安全工程师:需要一个可读、可改的规则库,按自己的威胁模型增加规则和已知恶意包。
- 不适合:期待“扫描通过就绝对安全”的读者(静态扫描只能发现已知特征);只想找现成杀毒软件、不愿看命令行输出的读者;需要扫描二进制或运行时行为的场景。
三、购买后获得什么
| 文件 / 目录 | 内容 | 数量 / 规模 |
|---|---|---|
agentscan/ | 扫描器源码(规则、扫描、结构化检查、报告、快照、MCP 内省、命令行) | 9 个 Python 文件,56 条规则 |
tests/ | 单元测试、模拟 MCP 服务器、测试报告、官方仓库误报测试结果 | 29 项测试,全部通过 |
examples/clean-project/ | 按最佳实践配置的示例项目 | 1 个,扫描零中高危 |
integrations/ | GitHub Actions(SARIF)、GitLab CI、pre-commit、Claude Code 快照校验 Hook | 4 种 |
hardening/ | Claude Code 组织级 / 项目级设置、Codex 配置、安全的 MCP 配置模板 | 4 个模板 |
docs/ | 命令说明、56 条规则说明、规则库与 41 项审查清单 Excel、人工审查指南 | 4 份 |
| 根目录 | README、10 分钟上手、Dockerfile、docker-compose、pyproject、更新记录、许可 | 9 个文件 |
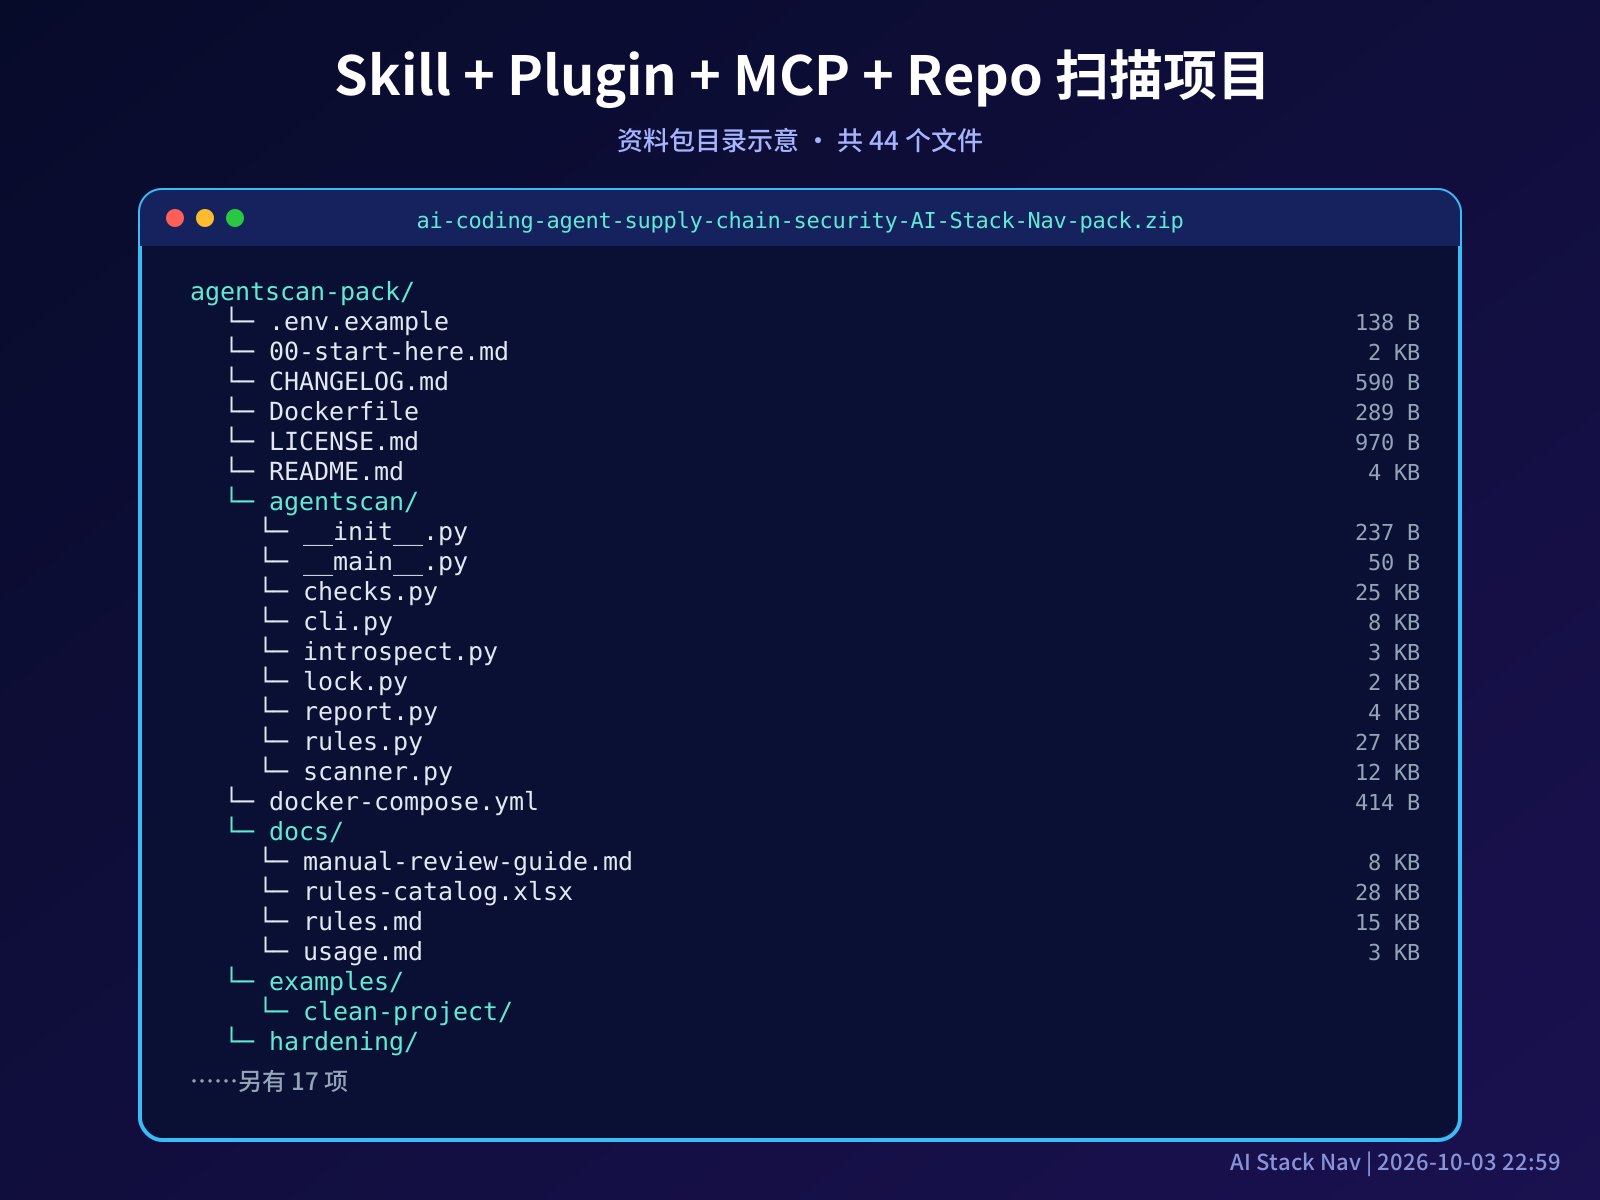
整个 ZIP 共 44 个文件,文件名全部为英文;需要 Python 3.9+,无第三方依赖。
四、包含哪些内容
00-start-here.md:扫本机 → 装前扫描 → 拍快照 → 接入团队仓库agentscan/:rules.py(规则与已知恶意包清单,可自行增改)、scanner.py、checks.py、report.py、lock.py、introspect.py、cli.pytests/:test_agentscan.py、mock_mcp_server.py、TEST-REPORT.md、real-world-results.mdintegrations/:github-actions-agentscan.yml、gitlab-ci-agentscan.yml、pre-commit-config.yaml、claude-code/settings-snippet.jsonhardening/:claude-managed-settings.example.json、claude-project-settings.example.json、codex-config.example.toml、mcp-config.example.jsondocs/:usage.md、rules.md、rules-catalog.xlsx、manual-review-guide.md
测试范围:29 项单元测试全部通过;在 anthropics/claude-code 与 anthropics/claude-plugins-official 两个公开仓库上做了误报测试(均无严重项)。本包不分发恶意样本,指令注入类规则没有做检出率测试;Dockerfile 因测试环境无法访问 Docker Hub 未实际构建;未在 Windows / macOS 真机运行。
五、售后边界与免责声明
- 本资料用于学习、研究、项目搭建和合法商业应用,仅限防御与自查,不得用于攻击或未经授权测试他人系统。
- 不包含第三方平台账号、API 额度、服务器、付费模型订阅等第三方费用。
- 第三方平台、模型、接口、价格与政策可能随时调整,不保证所有第三方服务永久可用;设置项名称以官方最新文档为准。
- 静态扫描只能发现已知特征,“未发现问题”不代表组件安全。
- 使用者需自行遵守所在地法律法规、第三方平台条款、隐私政策与数据合规要求。
- 不提供违法违规、绕过平台限制、滥用接口、未授权数据抓取等用途的支持。
- 数字资料一经下载,退换规则按 AI Stack Nav 网站政策执行;仅限购买者个人或本团队内部使用,请勿转售或公开传播。
配套教程:AI Coding Agent 供应链安全完整教程。只想先手动检查,可以下载免费的AI Coding Agent 供应链安全扫描清单。